執筆:JBJ株式会社JBJ / 編集部
JBJ|Japan Brand Journalについて公式発表などの原資料をもとに、確認できること、当事者の説明、JBJの見解を分けて掲載しています。本稿はJBJによる当事者への取材記事や、支援実績の紹介ではありません。
READING GUIDE
最初に押さえたいポイント
元の情報へ戻る
元記事・原資料と背景
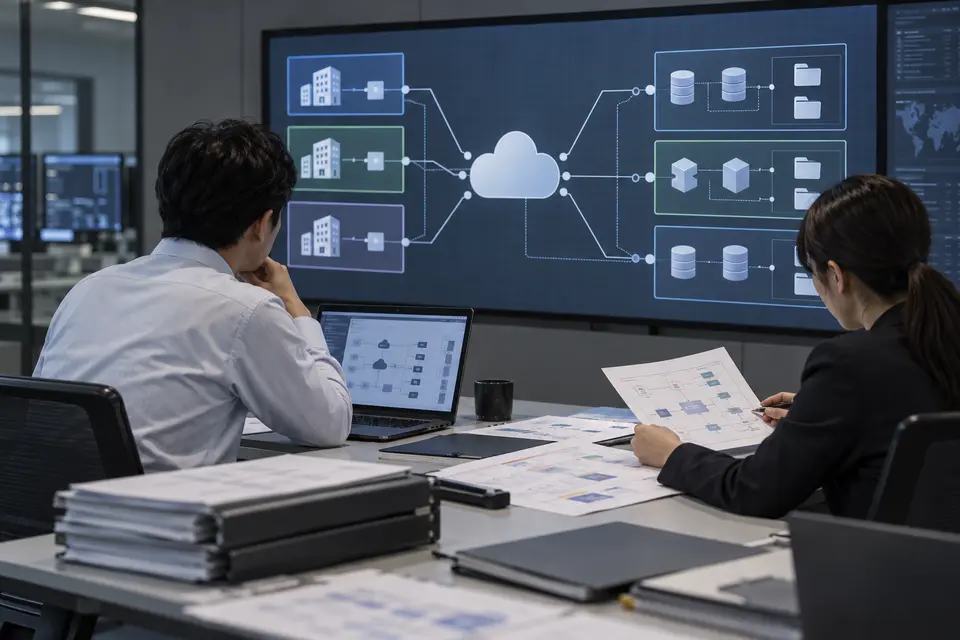
株式会社フューチャーショップは2026年10月23日、同社のSaaS型ECプラットフォーム「futureshop」のサーバーが不正アクセスを受け、利用店舗のうち1店舗の会員情報314万7469件が漏えいしたと公表しました。対象には氏名、住所、電話番号、メールアドレス、ハッシュ化されたログインパスワードなどが含まれます。一方、クレジットカード情報は対象外で、ほかの店舗のデータについて同じ手法による不正アクセスの痕跡は確認されていないと説明しています。件数の大きさと、1店舗という対象範囲を同時に確認します。
- 公式発表・原資料不正アクセスによる個人情報漏えいに関するお詫びとお知らせ 第一報株式会社フューチャーショップ / 2026-10-23
資料と照らし合わせる
確認できる内容と根拠
資料で確認できること
10月17日に侵入、18日に取得、19日に監視で発見
会社の説明では、第三者は10月17日23時02分に、サーバーで使用していたソフトウェアの脆弱性を悪用して不正アクセスしました。18日0時16分に対象1店舗の会員情報が取得され、19日15時30分ごろにシステム監視で不審なアクセスを確認したとしています。
会社は19日に対象店舗へ報告し、対象者への案内と問い合わせ窓口を店舗と準備したうえで、23日に第一報を公表しました。侵入日、情報取得日、発見日、店舗への報告日、公表日を分けて確認します。
資料で確認できること
会員ID、氏名、連絡先、住所、ハッシュ化パスワードなど314万7469件
対象はfutureshop利用店舗のうち1店舗の会員情報314万7469件です。会員ID、氏名、メールアドレス、住所、生年月日、電話番号、性別、メールマガジンの受信設定、登録店舗情報、ハッシュ化されたログインパスワード、その他会員情報として管理していた情報が挙げられています。
公式発表は「314万7469人」ではなく「314万7469件」と記載しています。重複の有無、退会者や休眠会員を含むか、各人にどの項目が登録されていたかは、公開ページだけでは確定できません。
説明の文脈を読む
当事者・関係者の説明
当事者の説明
パスワードはハッシュ化、カード情報はサーバーを経由せず対象外
会社は、ログインパスワードはハッシュ化して保存しており、取得された情報をそのまま使ってログインすることはできないと説明しています。ただし、ハッシュ化の方式や強度、同じパスワードを別サービスで使った場合の影響は公表資料だけでは分かりません。
クレジットカード情報は漏えい情報に含まれないとしています。カード番号、有効期限、セキュリティコードは決済代行会社が直接処理し、フューチャーショップのサーバーを経由せず、保存もしていないとの説明です。
当事者の説明
他店舗への同じ手法の痕跡は確認されず、全管理画面サーバーへ対策
会社は、対象店舗以外のデータに対する同じ手法での不正アクセスの痕跡は、10月23日時点で確認していないと説明しています。これは公表時点の調査結果であり、将来の調査で別の影響が判明しないことを保証するものではありません。
侵入経路を遮断し、悪用された脆弱性への対策をすべての管理画面サーバーに実施したとしています。遮断後は同じ手口でアクセスできないことを確認し、外部専門機関による調査を続けると説明しています。
結論を急がない
未確認の点と、確認の範囲
未確認の点
対象店舗名、対象者への通知完了、脆弱性の詳細、二次利用は未確認
10月24日の確認時点で、対象店舗名、個々の対象者に該当する情報項目、対象者への通知が完了したか、悪用されたソフトウェアと脆弱性の詳細、侵入前の脆弱性管理、取得情報が共有・二次利用されたかは、公表資料だけでは確定できません。
会社は具体的な二次被害の報告を確認していないとしています。被害が永久に起きないという意味ではなく、会社が23日時点で把握した状況として扱う必要があります。
確認の範囲
このコラムの確認範囲
本稿は2026年10月24日に取得したフューチャーショップの10月23日付第一報を確認したものです。JBJは会社、対象店舗、利用者、外部専門機関、決済事業者、関係当局、攻撃者へ直接取材しておらず、サーバー、ログ、取得データ、通知文を独立に確認していません。掲載画像は共通基盤と店舗ごとの範囲を整理する姿勢を表す説明用イメージで、実際の職員・店舗・利用者・設備・画面・資料・被害記録ではありません。
ネット上の反応は、原投稿をそろえた収集・集計を行っていません。個別の声や肯定・否定の割合を、推測で補っていません。
事実に公平に、当事者の尊厳を守る
JBJとしての考え
JBJは、事実と背景を公平に確かめ、誤情報や過度な攻撃から当事者の尊厳を守る立場で発信します。人格への攻撃や断罪を加えず、確認された問題や被害、必要な説明・改善も丁寧に扱います。
JBJの見解
1店舗の事案でも大規模、全店舗の事案と決めつけない
1店舗の会員情報として314万7469件が漏えいしたという公表は重大です。対象者への通知、対象店舗との連携、侵入経路、再発防止策について、運営会社と店舗には継続した説明が求められます。
一方、futureshopを利用するすべての店舗の会員情報が漏えいしたとの発表ではありません。利用企業全体へ不安を広げず、対象1店舗で確認された漏えいと、他店舗について確認されていない範囲を分ける必要があります。
JBJの見解
利用店舗、登録情報、通知、パスワード対応を記録する
利用者は、どの通販店舗に登録したか、その店舗から届いた通知、登録した情報、ログインや注文履歴の不審な動き、パスワードを変更した日時を整理してください。登録先の店舗名やURLを確認しないまま、futureshop利用店舗すべてへ同じ対応を求める必要はありません。
本件を装うメールやSMSは、本文のリンクを開かず、利用店舗またはfutureshopの公式サイトから窓口を確認します。同じパスワードを別サービスで使っている場合は、別サービス側も固有のパスワードへ変更してください。
JBJの見解
基盤運営者と対象店舗の説明責任を問い、他店舗へ責任を広げない
脆弱性を悪用され、314万7469件の会員情報が漏えいした以上、基盤運営会社には、脆弱性管理、検知までの時間、対象範囲、再発防止策を説明する責任があります。対象店舗にも、該当者への分かりやすい通知と問い合わせ対応が求められます。
一方、同じサービスを利用しているだけの他店舗やその従業員を攻撃したり、漏えいしたと断定したりする根拠はありません。JBJは確認された管理上の問題を小さく扱わず、資料の範囲を超えた責任の拡散も避けます。
出典の詳細・確認日
資料 01公式発表・原資料
不正アクセスによる個人情報漏えいに関するお詫びとお知らせ 第一報(新しいタブで開きます)
- 発信元
- 株式会社フューチャーショップ
- 公表日
- 2026-10-23
- 確認日
- 2026-10-24
確認した箇所・出典URLを見る
侵入・取得・発見・公表の時系列、1店舗314万7469件、対象項目、ハッシュ化パスワードとカード情報の扱い、他店舗について確認されていない範囲、対策と調査状況を確認。
https://www.future-shop.jp/news/2026/10/23.html(新しいタブで開きます)
訂正・更新と、記事の記録
この記事に記載された訂正・更新はありません。
訂正・回答フォームへあわせて読む
ふるさとチョイス情報流出 445万4097件と今すぐ確認すること
トラストバンクが公表した会員情報445万4097件の外部流出について、発生日・検知日・停止時刻、確認済み項目、利用者への案内、未確定事項を整理します。
執筆:JBJ
Studioの不正アクセス 共通基盤と各サイト運営者の確認範囲を分ける
Studio株式会社の第一報と更新履歴、RECAMPの施設別公表から、共通基盤で確認された事実と、個別サイトで確認すべき対象を整理します。
執筆:JBJ
Commune不正アクセス 共通基盤の被害と各社の影響範囲を分けて読む
コミューンと利用企業の発表を照合し、一つの共通基盤で起きた事案と各サービス固有の影響を整理します。10月12日のヤマハ発動機発表を追記しました。
執筆:JBJ