執筆:JBJ株式会社JBJ / 編集部
JBJ|Japan Brand Journalについて公式発表などの原資料をもとに、確認できること、当事者の説明、JBJの見解を分けて掲載しています。本稿はJBJによる当事者への取材記事や、支援実績の紹介ではありません。
READING GUIDE
最初に押さえたいポイント
元の情報へ戻る
元記事・原資料と背景
ユミルリンク株式会社は2026年10月26日、同社システムへの不正アクセスに関する第二報を公表しました。Cuenote FCでは49システムで情報漏えいの痕跡を確認し、漏えいのおそれがある情報を5162万8280件(延べ件数)としています。Cuenote BASEでは契約者情報190件が閲覧可能な状態でした。一方、影響なしと説明されたサービスもあります。確認済みの漏えい、件数の単位、利用企業ごとに異なる情報、未確認の範囲を分けます。
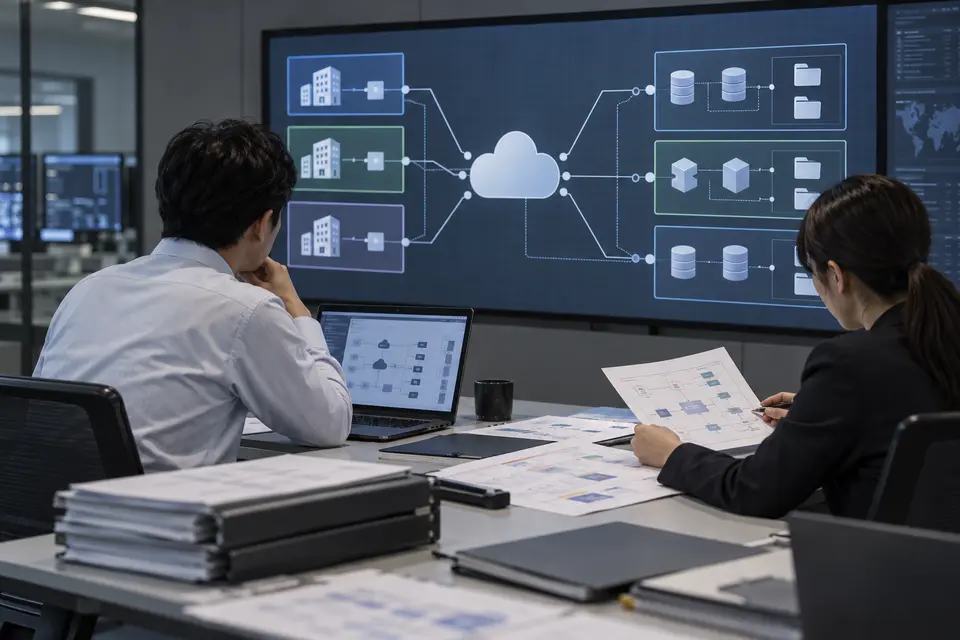
- 公式発表・原資料当社システムへの不正なアクセスに関するご報告(第二報)ユミルリンク株式会社 / 2026-10-26
資料と照らし合わせる
確認できる内容と根拠
資料で確認できること
Cuenote FCは49システムで出力を確認、16システムは件数を調査中
公式第二報では、Cuenote FCの単一企業向け78システムのうち49システムで情報漏えいの痕跡を確認し、漏えいのおそれがある情報を5162万8280件(延べ件数)としています。複数企業が利用する3システムでは、漏えいの痕跡と件数はいずれも0とされています。
49システムのうち16システムは件数の調査中で、延べ件数が増える可能性があります。10月25日に新たに42システムの不正アクセスとデータ出力記録を確認し、対象42社には26日12時30分までに連絡したと説明しています。
資料で確認できること
10月16日に確認、脆弱性・認証情報・不正プログラムを調査
会社は10月16日6時49分に担当者のアカウント異常を把握し、同日10時10分にライブラリの脆弱性を利用した攻撃を特定したとしています。その後、サポート・品質管理担当者の認証情報の取得、不正プログラムの設置、データベースからの出力、他システムへの認証の試みを確認しました。
脆弱性修正、認証情報の削除、不正プログラムの検知、接続元IP制限などを進め、警視庁、個人情報保護委員会、JIPDECへ届け出たと説明しています。これらの対策実施と、全容の解明が完了したことは同じではありません。
説明の文脈を読む
当事者・関係者の説明
当事者の説明
登録情報は利用企業ごとに異なる アドレス帳・配信記録などが対象
Cuenote FCには、配信先メールアドレス、差し込みや抽出に使う氏名・都道府県・生年月日などの付属情報、通信先サーバーとの配信記録、申込ページやマイページの更新記録、サービス利用企業の担当者情報などが登録・記録されます。
会社は、アドレス帳の登録項目は利用企業ごとに異なるため、調査後に報告するとしています。列挙されたすべての項目が、すべての対象システムや登録者について漏えいしたと確定したわけではありません。
当事者の説明
Cuenote BASEは190件 6サービスは影響なしと説明
顧客管理システムCuenote BASEでは、契約者情報190件が閲覧可能な状態だったと説明しています。項目は企業名、氏名、電話番号、メールアドレスです。FCの延べ件数とBASEの契約者情報を一つの単位にまとめてはいけません。
Cuenote SR-S、Cuenote SMS、Cuenote Auth、Cuenote Survey、Cuenote Push、安否確認サービスについて、会社は情報漏えいなどの影響はないとしています。Cuenoteという名称だけで、全サービスに同じ影響があったと広げる根拠はありません。
当事者の説明
不特定多数への公開・不正利用は未確認、送信元を装う迷惑メールは確認
第二報の時点で、漏えいした個人情報が不特定多数へ公開された事実や、本事案に起因する個人情報の不正利用は確認されていないとしています。未確認は『起きていないと証明された』ことと同じではないため、続報が必要です。
一方、会社のドメインを利用して第三者を装う迷惑メールが複数確認されたと公表しています。表示名や送信元だけで正規と判断せず、本文のリンクや添付ファイルを開かないこと、会社がメール・SMS・電話でパスワード、認証コード、カード情報を直接尋ねないとの注意を確認してください。
結論を急がない
未確認の点と、確認の範囲
未確認の点
固有人数、企業ごとの項目、16システムの件数、二次利用は未確定
10月28日の確認時点で、延べ件数に対応する固有の人数・メールアドレス数、対象企業ごとの登録項目、調査中16システムの件数、すべての侵入経路と時間帯、情報の二次利用、追加の影響は公開資料だけでは確定できません。
会社から個別連絡がない利用企業については、第二報時点でその利用環境の漏えいが確認されていないと説明されています。これは、今後の調査結果まで含めた恒久的な非対象の保証ではないため、利用企業からの最新案内を確認します。
確認の範囲
このコラムの確認範囲
本稿は2026年10月28日に取得したユミルリンクの10月26日付公式第二報を確認しました。JBJは同社、利用企業、登録者、専門家、関係機関、攻撃者へ直接取材しておらず、システム、ログ、流出データ、個別通知を独立に確認していません。掲載画像は共通基盤と影響範囲を整理する説明用イメージで、実際の職員・利用者・設備・画面・メール・被害記録ではありません。
ネット上の反応は、原投稿をそろえた収集・集計を行っていません。個別の声や肯定・否定の割合を、推測で補っていません。
事実に公平に、当事者の尊厳を守る
JBJとしての考え
JBJは、事実と背景を公平に確かめ、誤情報や過度な攻撃から当事者の尊厳を守る立場で発信します。人格への攻撃や断罪を加えず、確認された問題や被害、必要な説明・改善も丁寧に扱います。
JBJの見解
確認された漏えいを重く扱い、延べ件数を人数へ置き換えない
49システムでメールアドレスなどの出力が確認されたことは重大です。利用企業と情報を登録された人が、対象範囲、通知、二次被害への対応を確認できるよう、調査結果と更新を継続して示す必要があります。
一方、5162万8280件は会社が『延べ件数』と明記した数字です。同じ人やアドレスに関する複数の記録が含まれる可能性があり、5162万8280人、同数の被害者、同数の不正利用が確認されたという意味ではありません。数字を小さく扱わず、単位も変えないことが重要です。
JBJの見解
利用サービス、配信登録、通知、不審な連絡を分けて保存する
利用企業は、契約サービス、対象システムに関する通知、登録項目、配信先への案内、公式第二報のURLと確認日時、問い合わせ対応を整理してください。登録者は、どの企業の配信に登録したか、届いた案内、不審なメールやSMSを分けて残します。
Cuenoteのログインパスワードを使い回している場合は、会社の案内に沿って変更し、可能なら二段階認証を設定します。パスワード、認証コード、カード情報、第三者のメールアドレス一覧を公開投稿や相談本文へ載せないでください。
出典の詳細・確認日
資料 01公式発表・原資料
当社システムへの不正なアクセスに関するご報告(第二報)(新しいタブで開きます)
- 発信元
- ユミルリンク株式会社
- 公表日
- 2026-10-26
- 確認日
- 2026-10-28
確認した箇所・出典URLを見る
不正アクセスの確認経緯、Cuenote FCの49システム・5162万8280件(延べ件数)、調査中16システム、Cuenote BASEの190件、影響なしとされた6サービス、通知・対策・迷惑メールへの注意を確認。
https://www.ymir.co.jp/info/ymir-information20261027.html(新しいタブで開きます)
訂正・更新と、記事の記録
この記事に記載された訂正・更新はありません。
訂正・回答フォームへあわせて読む
futureshop情報漏えい 314万7469件と「1店舗」の範囲を分ける
SaaS型EC基盤futureshopへの不正アクセスについて、1店舗の会員情報314万7469件、対象外の店舗・情報、全管理画面サーバーに行った対策を公式発表から整理します。
執筆:JBJ
Studioの不正アクセス 共通基盤と各サイト運営者の確認範囲を分ける
Studio株式会社の第一報と更新履歴、RECAMPの施設別公表から、共通基盤で確認された事実と、個別サイトで確認すべき対象を整理します。
執筆:JBJ
Commune不正アクセス 共通基盤の被害と各社の影響範囲を分けて読む
コミューンと利用企業の発表を照合し、一つの共通基盤で起きた事案と各サービス固有の影響を整理します。10月12日のヤマハ発動機発表を追記しました。
執筆:JBJ