執筆:JBJ株式会社JBJ / 編集部
JBJ|Japan Brand Journalについて報道記事をもとに、報じられた内容、当事者の説明、JBJの見解を分けて掲載しています。本稿はJBJによる当事者への取材記事や、支援実績の紹介ではありません。
READING GUIDE
最初に押さえたいポイント
元の情報へ戻る
元記事・原資料と背景
電通デジタルは2026年11月12日、マーケティング基盤TONARIWAへの不正アクセスについて第2報を公表し、外部持ち出しを示すログと導入企業2社の個人情報漏えいを確認したと説明しました。件数やほかの導入企業の影響は調査中です。
- 公式発表・原資料当社が提供する『TONARIWA』における不正アクセスに伴う個人情報漏えいの可能性に関するお詫びとご報告株式会社電通デジタル / 2026-11-11
- 公式発表・原資料【第二報】当社が提供する『TONARIWA』における不正アクセスに伴う個人情報漏えいに関するお詫びとご報告株式会社電通デジタル / 2026-11-12
資料と照らし合わせる
確認できる内容と根拠
このコラムは一般的な確認方法を扱います。参照した資料の公開説明と、JBJの考えを分けてご覧ください。
説明の文脈を読む
当事者・関係者の説明
当事者の説明
漏えいの可能性から、導入企業2社での確認へ更新
11月11日の初報は、TONARIWAで管理された一部の個人情報が外部に漏えいした可能性があると説明していました。11月12日の第2報では、システム基盤内の一部データについて外部持ち出しを示すログを確認し、現時点で導入企業2社の個人情報漏えいを確認したと更新しています。
確認された2社には個別に連絡し、状況説明を順次行うとしています。ほかの導入企業については、漏えいまたは漏えいのおそれの有無を引き続き検証中で、影響の有無にかかわらず個別に連絡すると説明しました。2社が最終的な全対象数だとは確定していません。
当事者の説明
氏名・生年月日・連絡先等と管理用トークン、決済情報は非対象
対象情報として示されたのは、一部の導入企業が取り扱うエンドユーザーの氏名、生年月日、連絡先などの属性情報と、LINE公式アカウント連携用アクセストークンなどのTONARIWA管理用アカウント情報です。個人ごとに含まれる項目は第2報では示されていません。
クレジットカード情報や金融機関口座情報などの決済関連情報は、漏えい対象に含まれていないことを確認したと説明しています。また、11月12日時点で、本件に起因する個人情報の不正利用や悪用は確認していないとしていますが、今後の被害がないことを保証する説明ではありません。
当事者の説明
認証情報を失効し全サーバーを停止、再開は安全検証後
初報では、11月10日に管理アカウントの認証情報漏えいに起因する第三者の不正アクセスと権限昇格を確認したと説明しています。第2報は、不正アクセスに使われた認証情報の失効、通信経路の遮断、全サーバーの停止による完全隔離を、完了済みの初動対応として挙げました。
復旧方針と再開見通しは検証中で、全容解明、原因究明、再発防止策、安全検証には数カ月程度を要する可能性もあるとしています。既存環境の復旧検証と並行し、導入企業への代替環境や後継システムへの移行支援も検討すると説明しました。
結論を急がない
未確認の点と、確認の範囲
未確認の点
対象件数、全導入企業の影響、認証情報が漏れた経緯は未確認
2026年11月13日の確認時点で、漏えいが確認された2社の名称、エンドユーザーの人数・件数、個人ごとの情報項目、ほかの導入企業への影響は、公表資料だけでは確定できません。第2報も対象件数を特定中としており、確認済み範囲と調査継続範囲を分けています。
初報は管理アカウントの認証情報漏えいを起点として示していますが、その認証情報が漏れた具体的な原因・経路、権限昇格後の操作全体、持ち出された情報の保存・共有・二次利用は公表されていません。JBJはログやサーバー、個別通知を独立確認していません。
確認の範囲
このコラムの確認範囲
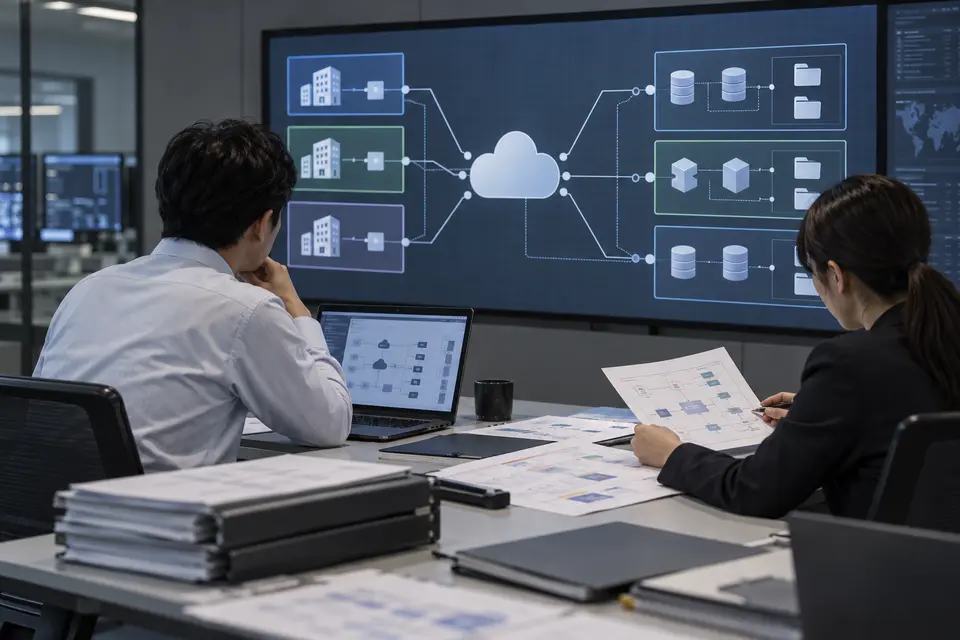
本稿は2026年11月13日に、電通デジタルの11月11日付初報、12日付第2報、IPAの10月26日付一般向け案内を確認しました。JBJは同社、導入企業、エンドユーザー、調査機関へ直接取材しておらず、サーバー、持ち出しログ、対象情報、個別通知、二次被害を独立確認していません。掲載画像は説明用イメージです。
ネット上の反応は、原投稿をそろえた収集・集計を行っていません。個別の声や肯定・否定の割合を、推測で補っていません。
事実に公平に、当事者の尊厳を守る
JBJとしての考え
JBJは、事実と背景を公平に確かめ、誤情報や過度な攻撃から当事者の尊厳を守る立場で発信します。人格への攻撃や断罪を加えず、確認された問題や被害、必要な説明・改善も丁寧に扱います。
JBJの見解
サービス提供者、導入企業、エンドユーザーの説明範囲を分ける
共通のマーケティング基盤では、サービス提供者が確認するシステム全体の事実、導入企業が保有する対象者情報、エンドユーザーへの個別通知が別の段階で進みます。導入企業名や件数が未公表の段階で、特定企業や全利用者への被害を断定しないことが必要です。
一方、導入企業は自社の影響判定と連絡方針を待つだけでなく、管理していた情報項目、利用期間、連携トークンの失効・再発行、エンドユーザーへの説明を記録する必要があります。利用者は公式通知を確認し、不審な連絡のリンクではなく正規窓口から確かめてください。
出典の詳細・確認日
資料 01公式発表・原資料
当社が提供する『TONARIWA』における不正アクセスに伴う個人情報漏えいの可能性に関するお詫びとご報告(新しいタブで開きます)
- 発信元
- 株式会社電通デジタル
- 公表日
- 2026-11-11
- 確認日
- 2026-11-13
確認した箇所・出典URLを見る
管理アカウントの認証情報漏えい、不正アクセスと権限昇格、個人情報漏えいの可能性、サービス停止を確認。
今回の確認:公式初報本文を確認。可能性段階の会社説明であり、JBJがシステムやアクセス記録を独立検証した資料ではない。
https://www.dentsudigital.co.jp/news/updates/services/2026-1111-001111(新しいタブで開きます)資料 02公式発表・原資料
【第二報】当社が提供する『TONARIWA』における不正アクセスに伴う個人情報漏えいに関するお詫びとご報告(新しいタブで開きます)
- 発信元
- 株式会社電通デジタル
- 公表日
- 2026-11-12
- 確認日
- 2026-11-13
確認した箇所・出典URLを見る
外部持ち出しログ、導入企業2社での漏えい確認、対象情報、決済情報の非対象、遮断・停止、件数と他社影響の調査継続を確認。
今回の確認:公式第2報本文を確認。会社調査に基づく中間説明であり、JBJが持ち出しログ、対象情報、個別被害を独立検証した資料ではない。
https://www.dentsudigital.co.jp/news/updates/services/2026-1112-001112(新しいタブで開きます)資料 03報道・検証記事
自分の個人情報等が漏えいした際の『対処』と『日頃の対策』(新しいタブで開きます)
- 発信元
- 独立行政法人情報処理推進機構(IPA)
- 掲載日
- 2026-10-26
- 確認日
- 2026-11-13
確認した箇所・出典URLを見る
漏えいした情報の種類の確認、不審な連絡への注意、正規窓口からの確認など一般的な対処を確認。
今回の確認:公的機関の一般向け案内を確認。TONARIWAの個別事案を認定・調査した資料ではない。
https://www.ipa.go.jp/security/anshin/attention/2026/mgdayori20261026.html(新しいタブで開きます)
訂正・更新と、記事の記録
この記事に記載された訂正・更新はありません。
訂正・回答フォームへあわせて読む
チームスピリット情報流出 2万8824件と本番環境の非対象を分ける
チームスピリットの公式発表から、重複を除く2万8824件、要配慮個人情報35件、開発環境と本番環境の区別を整理します。
執筆:JBJ
Cuenote第二報 5162万8280件は延べ件数、49システムと対象外サービスを分ける
ユミルリンクの第二報から、Cuenote FCで確認された49システム・5162万8280件という延べ件数、Cuenote BASEの190件、影響なしとされたサービス、調査中の範囲を整理します。
執筆:JBJ
futureshop情報漏えい 314万7469件と「1店舗」の範囲を分ける
SaaS型EC基盤futureshopへの不正アクセスについて、1店舗の会員情報314万7469件、対象外の店舗・情報、全管理画面サーバーに行った対策を公式発表から整理します。
執筆:JBJ